Lexikon Phishing

Definition Phishing

Phishing bezeichnet Betrugsversuche, bei denen Täter mit gefälschten Nachrichten oder Webseiten Zugangsdaten, Zahlungsdaten oder andere vertrauliche Informationen abgreifen. Das Wort ist ein Kunstwort aus „Passwort“ und „Fishing“.

Die Täter geben sich als Bank, Paketdienst, Online-Shop oder Behörde aus und erzeugen Zeitdruck. Wer auf den Link klickt, landet häufig auf einer täuschend echten Kopie der Originalseite und gibt dort seine Daten ein.
Inhaltsübersicht

Phishing ist kein Bagatelldelikt: Gezieltes Phishing ist laut BSI eine Straftat und reicht vom Datendiebstahl bis zu illegalen Kontoabbuchungen.

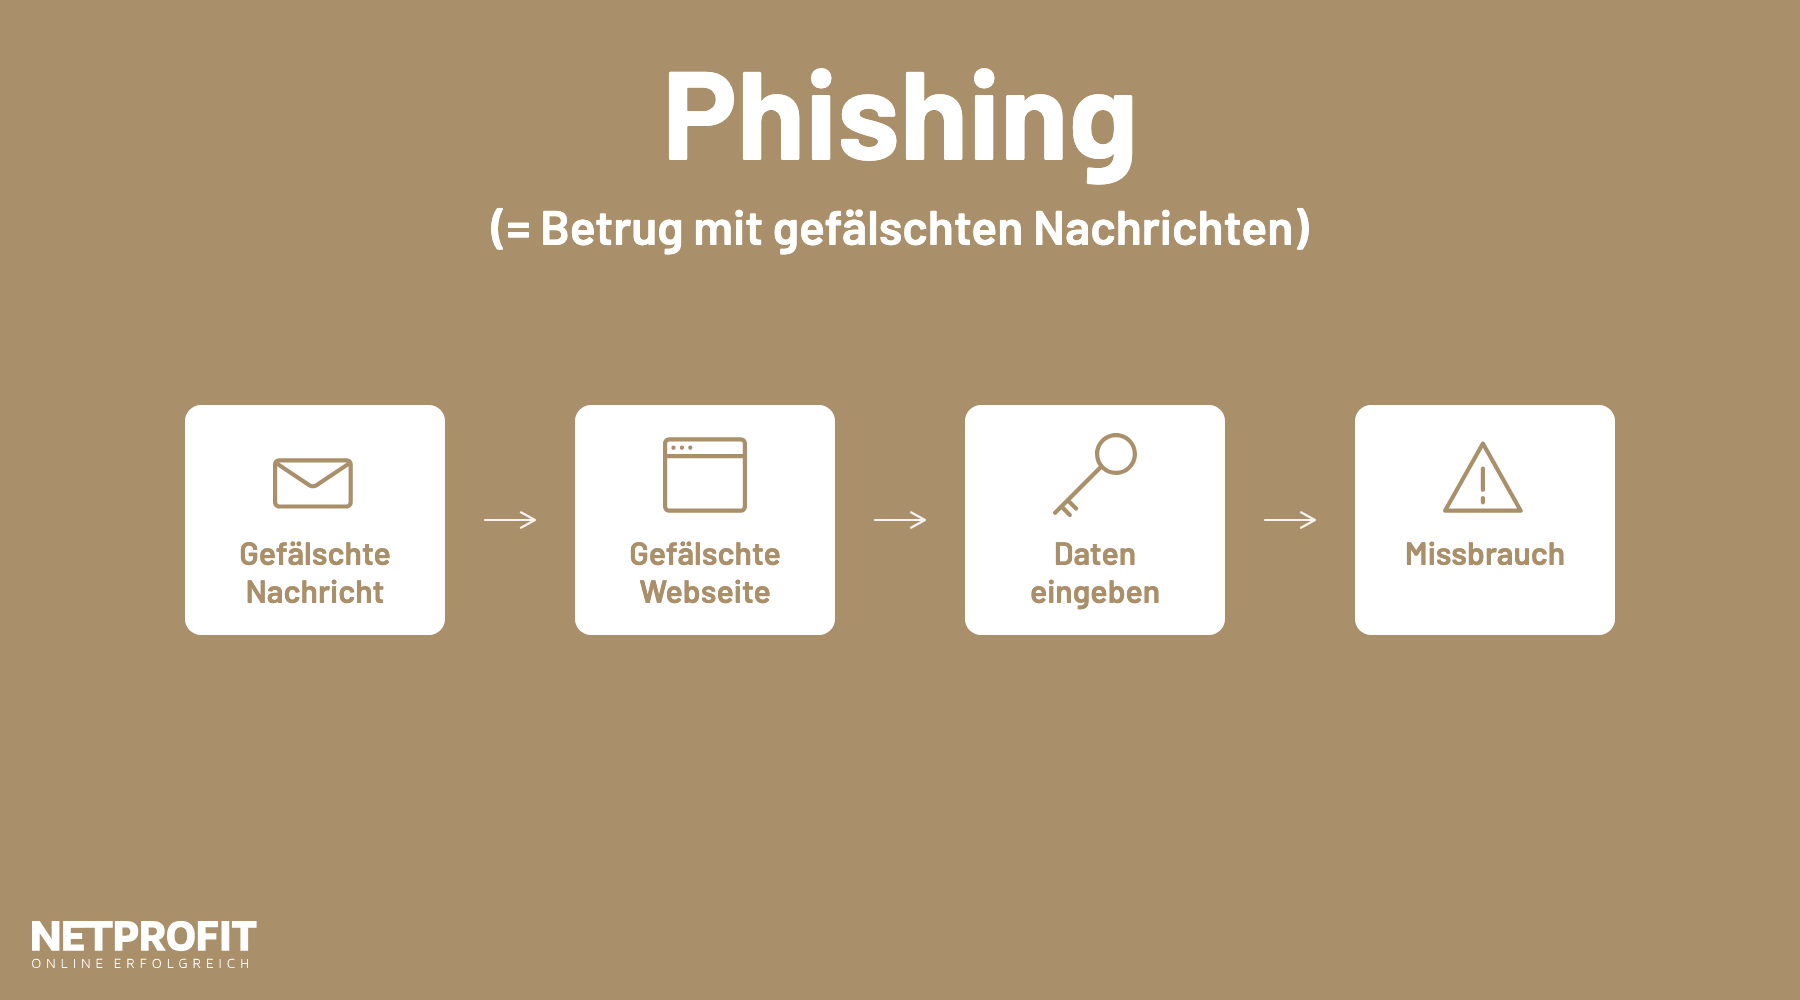
Ablauf eines Phishing-Angriffs: gefälschte Nachricht, gefälschte Seite, Dateneingabe, Missbrauch der Daten
Phishing täuscht Vertrauen vor, um Zugangsdaten oder Zahlungsdaten abzugreifen.

Bedeutung Warum ist Phishing gefährlich?

Phishing setzt nicht auf technische Lücken, sondern auf menschliches Vertrauen. Deshalb funktioniert es auch dort, wo Systeme gut geschützt sind. Mit erbeuteten Zugangsdaten übernehmen Täter Konten, bestellen auf fremde Rechnung oder dringen in Firmennetzwerke ein.

Auch Unternehmen sind Ziel: Beim sogenannten Spear-Phishing werden Nachrichten gezielt auf bestimmte Firmen oder Personen zugeschnitten. Für Webseitenbetreiber kommt hinzu, dass ihr Name für Phishing missbraucht werden kann.

Funktionsweise Wie läuft ein Phishing-Angriff ab?

1
Gefälschte Nachricht

Täter verschicken E-Mails, SMS oder Nachrichten im Namen einer bekannten Organisation, etwa mit der Warnung vor einer Kontosperrung.

2
Gefälschte Webseite

Ein Link führt auf eine nachgebaute Seite, die Logo, Farben und Schrift des Originals kopiert. Die Adresse ist dabei oft nur leicht abgewandelt oder verschleiert.

3
Dateneingabe

Die Opfer sollen Passwort, PIN oder Zahlungsdaten eintragen, angeblich zur Bestätigung oder Sicherheitsprüfung.

4
Missbrauch der Daten

Mit den abgegriffenen Daten übernehmen die Täter Konten, tätigen Überweisungen oder Einkäufe oder greifen weiter an.

Beispiel Phishing in der Praxis

Eine typische SMS kommt vermeintlich von einem Paketdienst und meldet ein Problem bei der Zustellung. Ein Link soll die Sendungsverfolgung öffnen. In Wahrheit führt er auf eine Seite, die Zugangsdaten oder Zahlungsdaten abfragt.

Ähnlich funktionieren E-Mails im Namen von Banken. Das BSI weist darauf hin, dass häufig bekannte Namen wie Sparkassen oder Volks- und Raiffeisenbanken missbraucht werden.

Praxis Phishing aus Sicht von Webseitenbetreibern

Betreiber sind auf zwei Wegen betroffen. Erstens kann jemand Ihre Marke imitieren und in Ihrem Namen Mails verschicken. Gegen gefälschte Absender helfen die E-Mail-Verfahren SPF, DKIM und DMARC, die Sie für Ihre Domain beim Provider einrichten können.

Zweitens kann Ihre eigene Webseite gehackt und für Phishing missbraucht werden. Die Google Search Console meldet solche Sicherheitsprobleme, und betroffene Seiten können mit einer Warnung in den Suchergebnissen oder im Browser erscheinen. Regelmäßige Updates und starke Passwörter sind deshalb Pflicht. Kunden sollten wissen, dass Sie nie per E-Mail nach Passwörtern fragen.

Abgrenzung Phishing, Spam, Smishing und Vishing

Spam ist unerwünschte Massenwerbung, Phishing zielt auf Daten. Je nach Kanal gibt es Unterarten: Smishing läuft über SMS, Quishing über QR-Codes, Vishing über das Telefon. Spear-Phishing ist ein gezielter Angriff auf eine bestimmte Person oder Firma.

Die Grenzen verschwimmen, weil Täter die Kanäle kombinieren: Eine Mail kündigt einen Anruf an, ein QR-Code führt auf eine gefälschte Seite. Das Prinzip bleibt immer dasselbe: Vertrauen erschleichen und Handlungsdruck aufbauen.

Erkennen und schützen Woran erkennen Sie Phishing?

Perfekte Fälschungen gibt es, doch meist verraten sich Nachrichten durch typische Muster. Die wichtigsten Warnsignale:

  • Zeitdruck: Es wird mit Sperrung, Fristen oder Konsequenzen gedroht, damit Sie schnell handeln.
  • Datenabfrage: Banken fragen laut Polizei vertrauliche Daten wie PIN oder TAN nicht per E-Mail, Telefon oder Post ab.
  • Abweichende Adresse: Absender oder Link weichen leicht vom Original ab, oder Kurzlinks verbergen das Ziel.
  • Fehler im Text: Rechtschreibfehler, vor allem bei Umlauten, und merkwürdige Zeichen in Links deuten auf Betrug hin.
  • Unerwartete Anhänge und QR-Codes: Öffnen oder scannen Sie sie nicht, auch wenn die Nachricht seriös wirkt.

FAQ Häufige Fragen zu Phishing

Was bedeutet Phishing?

Phishing ist ein Kunstwort aus „Passwort“ und „Fishing“. Täter fischen mit gefälschten Nachrichten nach vertraulichen Daten.

Was tun bei Verdacht auf Phishing?

Klicken Sie nicht auf Links und öffnen Sie keine Anhänge. Rufen Sie die Seite stattdessen über Ihr Lesezeichen auf oder fragen Sie beim Anbieter nach.

Was tun, wenn ich Daten eingegeben habe?

Ändern Sie sofort die betroffenen Passwörter, informieren Sie den Anbieter oder die Bank und prüfen Sie Konto und Kontobewegungen. Eine Anzeige ist bei der Polizei möglich.

Kann auch eine Seite mit Schloss-Symbol Phishing sein?

Ja. Ein Schloss-Symbol zeigt nur eine verschlüsselte Verbindung, nicht, dass der Betreiber vertrauenswürdig ist.

Fazit

Phishing nutzt Vertrauen und Zeitdruck. Wer Links nicht blind folgt, Absender prüft und Daten nur auf bekannten Wegen eingibt, erkennt die meisten Versuche. Betreiber sollten zusätzlich ihre Domain und ihre Webseite absichern.

Quellen, weiterführende Links

Suche
insert coin
Katzen YouTube Thumbnail

Mit dem Aufruf des Videos erklären Sie sich einverstanden, dass Ihre Daten an YouTube übermittelt werden und Sie die Datenschutzerklärung akzeptieren.