Lexikon Zwei-Faktor-Authentifizierung (2FA)

Definition Zwei-Faktor-Authentifizierung (2FA)

Die Zwei-Faktor-Authentifizierung (2FA) prüft Ihre Identität beim Login mit zwei unterschiedlichen Faktoren aus verschiedenen Kategorien, etwa einem Passwort und einem Code aus einer App. Das BSI spricht von Zwei-Faktor-Authentisierung.

Wer das Passwort kennt, kommt damit allein nicht mehr ins Konto, denn der zweite Faktor fehlt. Das macht gestohlene oder erratene Zugangsdaten für Angreifer deutlich weniger nützlich, auch bei Ihrem Webseiten-Login und Ihrem Shop-Backend.
Inhaltsübersicht

Aktivieren Sie 2FA überall, wo ein Dienst sie anbietet, und hinterlegen Sie gleich einen zweiten Ersatzfaktor. So bleibt der Zugang auch bei einem verlorenen Gerät erhalten.

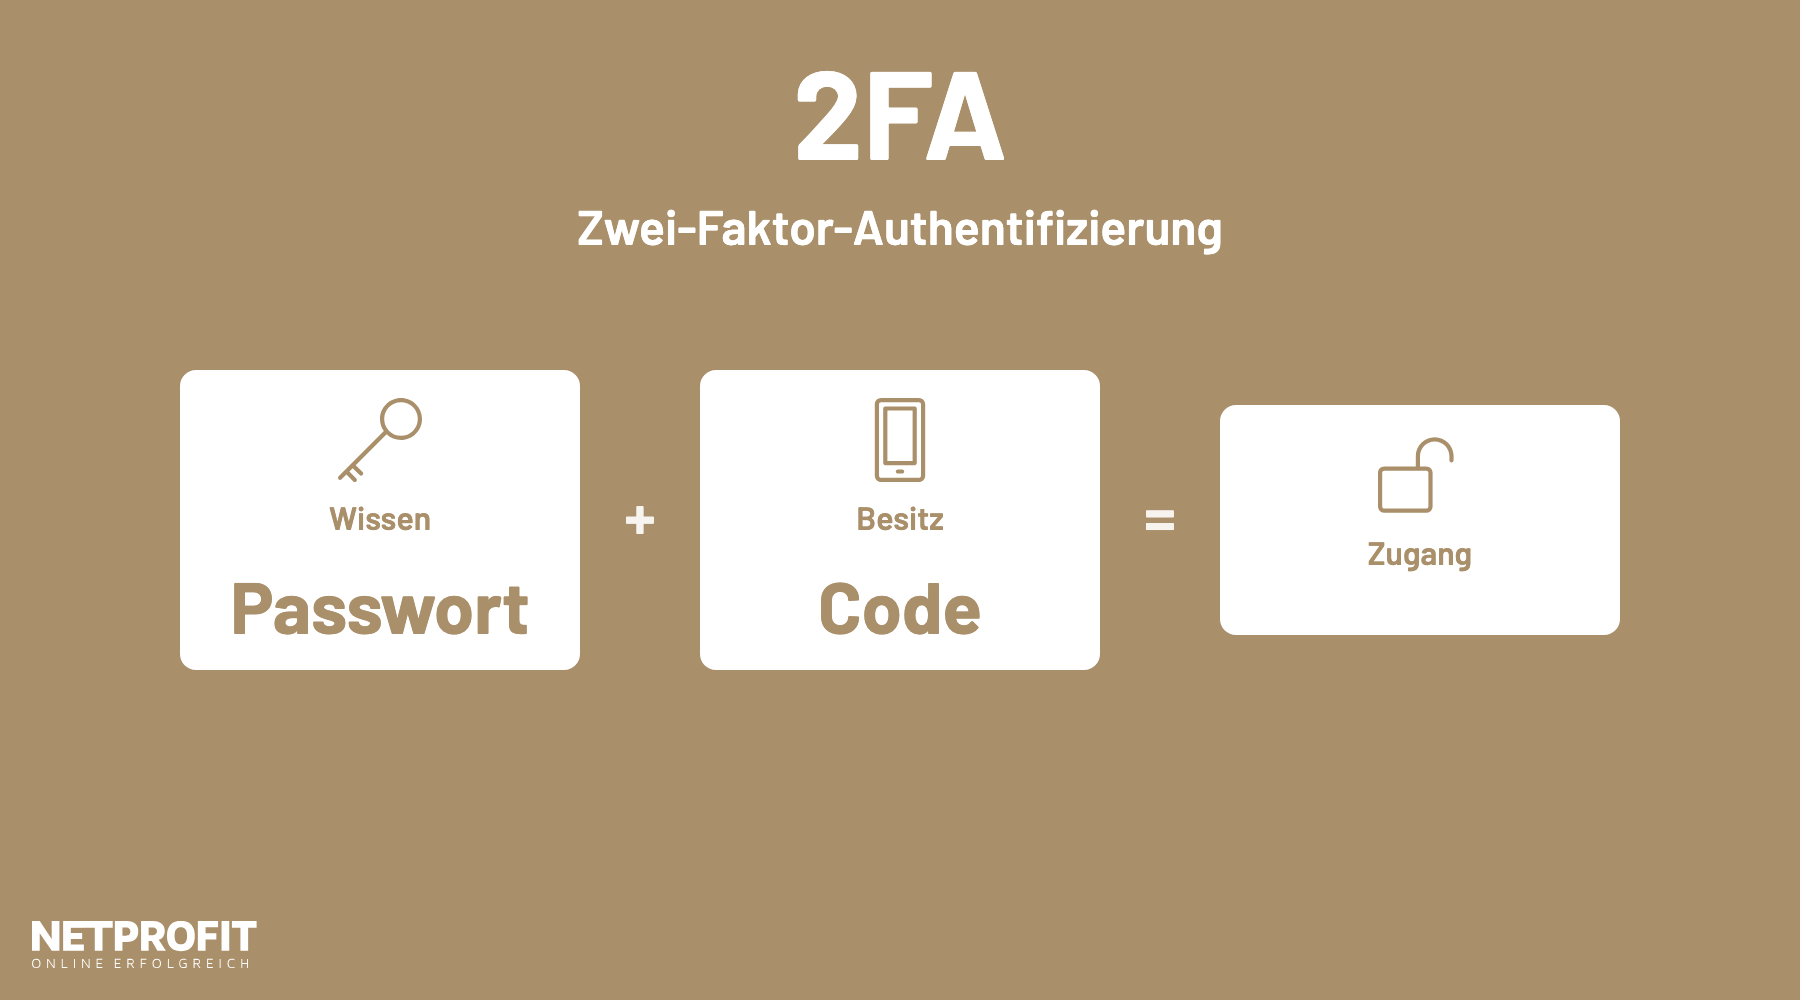
Drei Karten: Wissen (Passwort) plus Besitz (Code) ergibt Zugang
Bei der Zwei-Faktor-Authentifizierung braucht der Login zwei unterschiedliche Faktoren, etwa Wissen und Besitz.

Bedeutung Warum ist 2FA wichtig?

Ein Passwort allein ist eine schwache Absicherung. Es kann erraten, bei einem Datenleck veröffentlicht oder per Phishing abgegriffen werden. Wer dann dasselbe Passwort bei mehreren Diensten nutzt, öffnet Angreifern gleich mehrere Türen.

Das BSI empfiehlt, die Zwei-Faktor-Authentisierung zu aktivieren, wann immer ein Online-Dienst sie anbietet, vor allem bei Banking, Online-Shopping und Konten mit weitreichenden Rechten. Für Betreiber von Webseiten betrifft das besonders den Zugang zu Verwaltung, Hosting und E-Mail.

Funktionsweise Wie funktioniert 2FA?

Beim Login müssen zwei Faktoren aus verschiedenen Kategorien zusammenkommen. Das BSI und das US-amerikanische NIST unterscheiden drei Kategorien:

  • Wissen: Etwas, das nur Sie kennen, zum Beispiel ein Passwort oder eine PIN.
  • Besitz: Etwas, das Sie haben, zum Beispiel eine Chipkarte, ein USB-Token oder ein Smartphone mit einer Authenticator-App.
  • Merkmal: Etwas, das Sie sind, zum Beispiel ein Fingerabdruck oder das Gesicht, geprüft mit Lebenderkennung.

Beispiel 2FA im Alltag

Sie melden sich im Backend Ihrer Webseite mit Benutzername und Passwort an, dem ersten Faktor. Anschließend fragt das System nach einem Code. Diesen zeigt eine Authenticator-App auf Ihrem Smartphone an und ändert ihn in kurzen Abständen. Erst mit beiden Faktoren erhalten Sie Zugang.

Stiehlt jemand nur Ihr Passwort, scheitert er am Code. Dasselbe gilt umgekehrt: Wer nur Ihr Smartphone hat, kennt das Passwort nicht.

Praxis Varianten: App, SMS und Hardware-Schlüssel

Das BSI nennt mehrere Verfahren: Codegeneratoren in Apps, per SMS zugestellte Codes (mTAN), kryptografische Tokens auf Chipkarte oder USB-Stick sowie biometrische Verfahren. Hardwarebasierte Lösungen bezeichnet das BSI als besonders sicher.

Moderne Hardware-Schlüssel nutzen den Standard WebAuthn. Ihre Anmeldung ist an die jeweilige Webseite gebunden und deshalb auf gefälschten Seiten nicht verwendbar. Einen Code aus einer App oder per SMS können Sie dagegen auf einer gefälschten Seite eintippen. Eine Weiterentwicklung ist der Passkey, der das Passwort ganz ersetzt.

Abgrenzung Grenzen von 2FA

2FA erhöht die Sicherheit deutlich, löst aber nicht jedes Problem. Zwei Passwörter sind keine 2FA, denn beide stammen aus derselben Kategorie. Typische Stolperfallen:

  • Verlorener Faktor: Das BSI weist darauf hin, dass Sie ohne Smartphone oder Token nicht mehr ins Konto kommen. Registrieren Sie deshalb mehrere Ersatzfaktoren.
  • Mehraufwand: Der Login dauert etwas länger. Das BSI rät dennoch, 2FA nicht wieder abzuschalten.
  • Abgefangene Codes: Einmalcodes lassen sich auf Phishing-Seiten abgreifen.
  • Schwächere Varianten: SMS-Codes sind bequem, hardwarebasierte Verfahren gelten als sicherer.

FAQ Häufige Fragen zur Zwei-Faktor-Authentifizierung

Was bedeutet 2FA?

2FA steht für Zwei-Faktor-Authentifizierung. Der Login wird mit zwei unterschiedlichen Faktoren geprüft, zum Beispiel Wissen und Besitz.

Ist 2FA dasselbe wie Multi-Faktor-Authentifizierung?

Fast. Multi-Faktor bedeutet zwei oder mehr Faktoren, 2FA ist der häufigste Fall mit genau zwei.

Was tun, wenn ich mein Smartphone verliere?

Nutzen Sie einen hinterlegten Ersatzfaktor, etwa einen zweiten Token oder eine zweite Nummer. Richten Sie diese Ersatzwege vorab ein.

Ist ein Passkey besser als 2FA?

Ein Passkey ersetzt das Passwort und ist an die Webseite gebunden. Wo er angeboten wird, ist er eine starke Alternative.

Fazit

2FA verbindet zwei unterschiedliche Faktoren und entwertet gestohlene Passwörter. Sie kostet etwas Komfort, schützt aber Konten und Webseiten-Zugänge wirksam. Planen Sie immer einen Ersatzfaktor ein.

Quellen, weiterführende Links

Suche
insert coin
Katzen YouTube Thumbnail

Mit dem Aufruf des Videos erklären Sie sich einverstanden, dass Ihre Daten an YouTube übermittelt werden und Sie die Datenschutzerklärung akzeptieren.